-
【HCIA】华为 VRP 命令行基础
目录
视图
用户视图
可进行所有系统级操作及查询操作
<Huawei>中转视图
可进行 IP 业务操作及进入各种协议视图
在用户视图下输入:system-view 进入中转视图
[Huawei]协议视图
在中转视图下输入协议类型即可进入协议视图
[Huawei-「协议名」]常用命令
- quit !返回上一级视图
- return !直接回到用户视图(或「Ctrl + z」)
- Ctrl + c !终止当前命令的运行(如:Ping)
- dir !显示当前目录下的文件信息
- copy !复制文件
- delete !删除文件(放入回收站)
- reset recycle-bin !清空回收站
- sysname !重命名当前设备
- display current-configuration !查看当前运行的配置文件
- display this !查看当前接口下的配置
- save !保存当前运行的配置文件
- display saved-configuration !查看保存的配置文件
- reset saved-configuration !清除已保存的配置文件
- reboot !重启设备
- reboot fast !快速重启设备
远程登录
例:使 R1 可以登录 R2
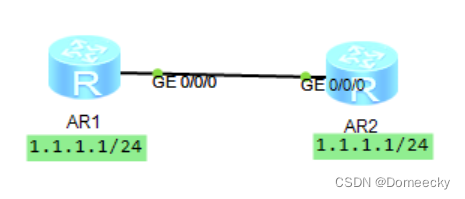
密码认证(明文)
- [R2]telnet server enable !开启远程登录服务(一般默认开启)
- [R2]user-interface vty 0 4 ! 进入远程登录接口视图,「0 4」代表最多同时登录五个人
- [R2-ui-vty0-4]authentication-mode password ! 配置认证模式为密码认证
- 或:set authentication password cipher 「密码」
- [R2-ui-vty0-4]protocol inbound telnet ! 允许使用 Telnet 协议远程登录该接
- [R2-ui-vty0-4]user privilege level 15 ! 设置登录用户的等级权限(0 ~ 15)
- <R1>telnet 1.1.1.2
账户认证(明文)
- [R2]telnet server enable !开启远程登录服务
- [R2]user-interface vty 0 4 !进入远程登录接口视图
- [R2-ui-vty0-4]authentication-mode aaa 配置认证方式为账户认证,aaa 为账户注册界面
- [R2-ui-vty0-4]protocol inbound telnet !允许使用 Telnet 协议远程登录该接口
- [R2-ui-vty0-4]aaa !进入注册账户页面
- [R2-aaa]local-user abc password cipher 123 !注册账户名为 abc 密码为 123 的用户
- [R2-aaa]local-user abc service-type telnet !设置该用户为登录使用
- [R2-aaa]local-user abc privilege level 15 !设置登录用户的等级权限
- <R1>telnet 1.1.1.2
SSH(加密,只支持账户认证)
- [R2]stelnet server enable !开启 SSH 服务
- [R2]user-interface vty 0 4 !进入视图
- [R2-ui-vty0-4]authentication-mode aaa !选择配置方式
- [R2-ui-vty0-4]protocol inbound ssh !允许使用 SSH 协议远程登录
- [R2-ui-vty0-4]aaa !进入注册账户界面
- [R2-aaa]local-user abc password cipher 123 !创建账户
- [R2-aaa]local-user abc service-type ssh !选择账户用途为 SSH
- [R2-aaa]local-user abc privilege level 15 !分配权限
- [R2-aaa]ssh user abc authentication-type password 配置该用户认证类型为密码认证
- [R1]ssh client first-time enable !开启 SSH 客户端功能
- [R1]stelnet 1.1.1.2
用户级别
用户等级分为 0 ~ 15 级,默认为 0 ~ 3 级(可修改)
默认 0 级(参观级):可使用诊断命令(ping、tracert)、访问工具(telnet)、部分查看命令(display)
默认 1 级(监控级):可使用 display 等命令
默认 2 级(配置级):可使用配置命令
默认 3 级(管理级):可操作文件、命令级别等
-
相关阅读:
R语言使用plot函数可视化数据散点图,使用cex.main参数自定义设置主标题的字体大小
Android入门第43天-Activity与Activity间的互相传值
视频剪辑中花式抠图的代码实操与案例详述
[附源码]java毕业设计在线二手车交易信息管理系统
Linux下时间相关接口
Go 程序打成 rpm 包
Spring Boot整合Thymeleaf
C#界面里的AccessibleName、AccessibleDescription和AccessibleRole属性
基于堆叠⾃编码器的时间序列预测 深层神经网络
paddlepaddle-gpu安装
- 原文地址:https://blog.csdn.net/Domeecky/article/details/125444373
- 最新文章
-
【FHE】我们如何实现同态加密推理(八):SiLU 的密文化——两条路径,和一个 8 字节的开关
SQLcl 中 c/old/new 替换变量为何失效?先定位再替换
不让模型写作文,直接从它脑子里读答案:Jev 决策在 .NET 的两条路线
Halo插件:支持GitHub的图床附件策略
电视投屏界的“一股清流”!SimpleTVCast 6.0.0-beta 抢先体验:无需TV端App,界面大换血!✨
华三VXLAN集中式网关实战指南:Spine多活网关 + 双活接入(M-LAG)
软件更好写之后口碑会更重要
大 O、大 Omega、大 Theta 的区别,O(n) 复杂度是什么意思
Java标签跳转:一个鲜为人知但却很实用的小技巧
多智能体系统论文速读